
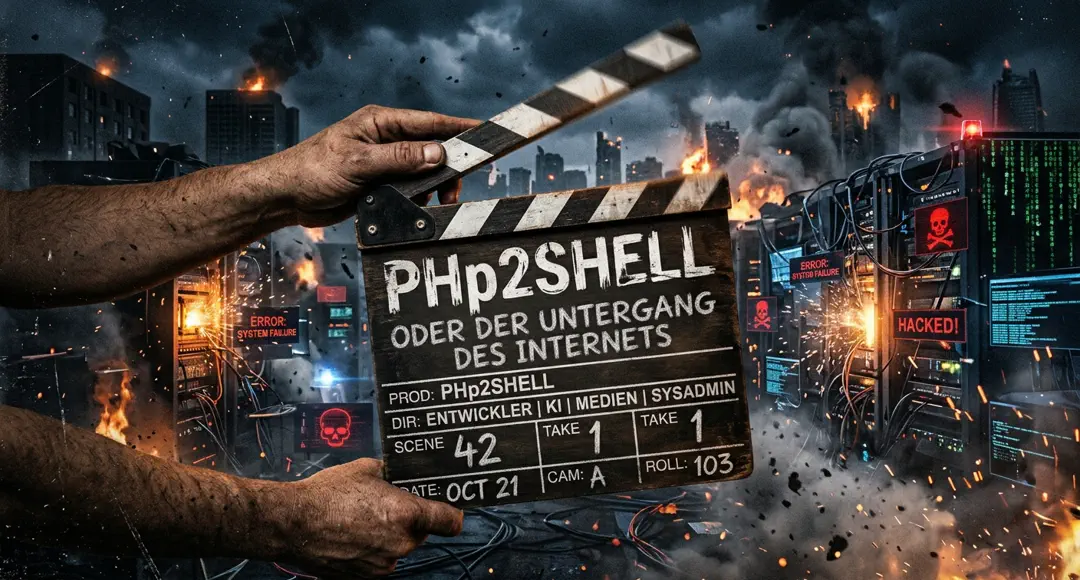
Routine mit dramatischer Filmmusik
26.10.2026
Am Vorabend des 21. Oktobers 2026 kamen sie zusammen: die Zutaten für einen perfekten Sturm. Zwei kritische Schwachstellen in PHP, eine finanziell unterversorgte PHP-Foundation, eine Handvoll millardenschwerer KI-Unternehmen, die Social-Media-Bubble und unsere Medien. Einen Tag lang blickte die Welt in den Abgrund. Der Untergang des Internets stand, so schien es, unmittelbar bevor.
PHP ist eine der wichtigsten Programmiersprachen der Welt. 70 % des Internets sind, salopp gesagt, in PHP geschrieben. Die Software läuft auf Millionen Servern und ungezählten über das Internet erreichbaren IoT-Geräten. So ist beispielsweise das höchst populäre Content-Management-System Wordpress – jeder Blogger kennt es – in PHP implementiert.
Die Sicherheit dieser freien Programmiersprache ist also systemrelevanter als jede Großbank, und man sollte glauben, dass die PHP Foundation, die die Entwicklung der Programmiersprache leitet, genügend finanzielle Mittel hat, um ihre Sicherheit zu gewährleisten. Das ist natürlich nicht der Fall. Die drittgrößte Geldgeberin der PHP Foundation in den Jahren 2023 und 2024 war mit 200.000 Euro laut Netzpolitik.org die deutsche Sovereign Tech Agency. Mit ihrer finanziellen Unterstützung wurden die beiden Sicherheitslücken, die das Internet in Schnappatmung versetzten, vor zwei Jahren entdeckt. Allerdings konnten die Fehler damals nicht behoben werden. Die Situation war nach Angaben der PHP Foundation komplex, die personellen Ressourcen knapp, ein offensichtlicher Lösungsweg bot sich nicht an und man konnte sich nicht auf einen Weg einigen. Dann trat in diesem Jahr die KI auf den Plan und die Gefährlichkeit der Sicherheitslücken konnte erstmals demonstriert werden.
Seit August diesen Jahres arbeiteten die PHP-Entwickler dann intensiv an einem Fix, der schließlich gefunden wurde und am 22. Oktober im Rahmen eines routinemäßigen Sicherheits-Updates veröffentlicht werden sollte. Zwei Tage vor dem Veröffentlichungsdatum wurde jedoch die Geheimhaltung durchbrochen und die Gerüchteküchen des Internets fingen an zu brodeln. Die PHP Foundation sah sich gezwungen, die Veröffentlichung der Sicherheits-Updates um einen Tag vorzuziehen.
Als dann ein Video, das die Ausnutzung der Sicherheitslücken demonstrierte, irrtümlich veröffentlicht wurde, stiegen auch die Massenmedien ein und berichteten über die Bedrohung des Internets. Die dramatische Filmmusik erreichte schließlich ihren Höhepunkt, als eine Firma sechs Stunden vor dem vereinbarten Termin die aktualisierten Pakete für ihre Kunden veröffentlichte, sodass damit auch die Details der Sicherheitslücken den Hackern dieser Welt bekannt wurden und die restliche PHP-Welt sechs Stunden hoffen musste, dass die Updates schneller eintrudeln als die ersten vollautomatischen Angriffe.
Die PHP Foundation beschreibt in ihrem Blog das Blockbuster-Drehbuch php2shell in allen Details und listet auch die Hauptdarsteller auf. Wir möchten die Credits um einen wichtigen Namen ergänzen: Ondřej Surý.
Ondřej Surý pflegt seit Jahren die Debian-Pakete für verschiedene PHP-Versionen, auch für Versionen, die von dem Debian-Projekt nicht mehr offiziell gepflegt werden. Sein Repository ist unsere Quelle für die diversen PHP-Versionen, die auf der Hostsharing Managed Operations Platform installiert sind. Als am 21. Oktober um Viertel vor vier am Nachmittag das Debian-Projekt die gefixte PHP-Version für Debian Trixie veröffentlichte, waren nahezu zeitgleich die Debian-Pakete für diverse PHP-Versionen im Repository von Ondřej Surý verfügbar. Die Infrastruktur von sury.org war auf den Ansturm gut vorbereitet. Der Download der Pakete verlief gewohnt schnell und völlig problemlos. Unser Hostmaster vom Dienst, Peter Hormanns, begann sofort damit die aktualisierten Pakete über unseren Salt-Master auf allen Managed Servern auszurollen. Um Viertel vor sechs informierte er nach abschließenden Tests die Mitglieder und Kunden darüber, dass die Gefahr gebannt war.
Für Systemadministratoren war das php2shell-Drama letztlich Routine. Mit dem Einspielen der aktualisierten Pakete war die Sache für uns erledigt. Allerdings wurde uns allen wieder einmal bewusst, wie fragil die digitale Lieferkette und wie prekär die Situation von systemrelevanten Softwareprojekten ist. Wäre Ondřej Surý nicht verfügbar gewesen und diese wertvolle Quelle für PHP-Pakete ausgefallen, hätten wir uns die Pakete im schlimmsten Fall selbst bauen müssen, was die Aktualisierung verzögert hätte. Deshalb ein ganz großes Dankeschön an all die Menschen da draußen, die Tag für Tag daran arbeiten, das Internet am Laufen zu halten. Denn es waren Menschen, die das Problem gelöst haben, nicht KI-Unternehmen.
Was wir bei Hostsharing allerdings nicht verstehen können, ist die Tatsache, dass einige Tage nach dem Erscheinen der gefixten PHP-Versionen immer noch millionenfach verwundbare PHP-Versionen im Einsatz sind. Wer ist für all diese Systeme verantwortlich? Hoffen wir, dass es sich bei ihnen nur um private Wordpress-Blogs und nicht um kritische Infrastruktur handelt.
Der gemeinsame Betrieb von technischer Infrastruktur in unserer Genossenschaft hat sich wieder einmal bewährt. Unsere Platform ist so konzipiert, dass Updates schnell und zuverlässig auf allen Systemen ausgerollt werden können. Sicherheits-Updates gehören für unsere Hostmaster zur täglichen Routine. Mit Hostsharing haben wir uns ein kollektives Sicherheitsnetz für unsere kritischen und unsere weniger kritischen Anwendungen geschaffen.
Genossenschaftliche IT-Betreuung aus einer Hand
Beratung
Kompetente Beratung bei Auswahl und Anwendung von freier Software
Umsetzung
Tatkräftige Unterstützung bei der Umsetzung Ihrer Pläne.
Betrieb
Dienstleistungen für einen reibungslosen IT-Betrieb
Unsere Werte
Digitale Souveränität
Wir schaffen genossenschaftliches Eigentum an digitaler Infrastruktur und gestalten die Digitalisierung in freier Selbstbestimmung.
Digitale Nachhaltigkeit
Für uns hat Nachhaltigkeit drei Dimensionen: eine ökologische, eine technische und eine soziale.
Digitale Exzellenz
Leistungen mit technischem und genossenschaftlichem Mehrwert.